Le incursioni nei supermercati europei mostrano quanto sia fragile il confine tra mondo digitale e vita quotidiana. L’intelligenza artificiale può rendere gli attacchi più rapidi, ma non basta schierare un’altra AI per fermarli: ecco perché
Tutti gli articoli di Attualità
PHOTO
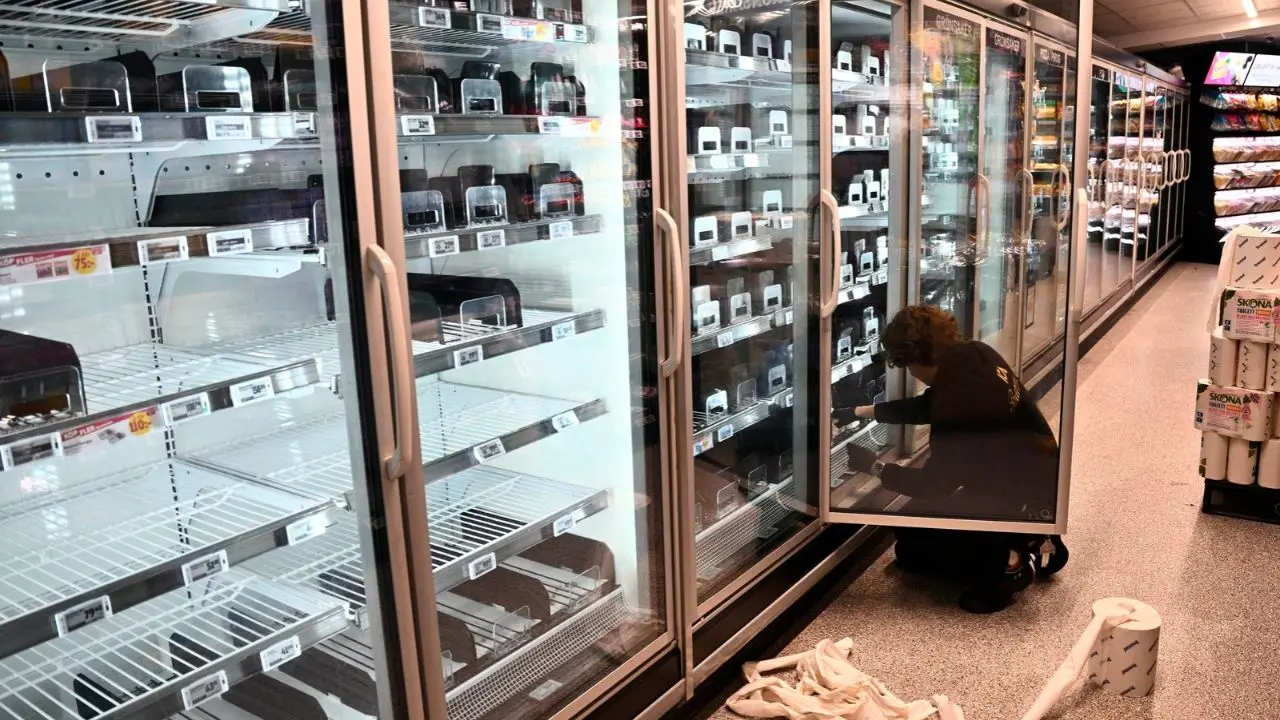
Nelle ultime settimane, molti supermercati europei hanno scoperto che un attacco informatico può trasformare un frigorifero in una fonte di calore. Nella notte tra l'11 e il 12 ottobre, in Francia, gli hacker sono riusciti a modificare da remoto il funzionamento degli impianti di refrigerazione di centinaia di supermercati, portando le temperature fino a 50 gradi e costringendo numerosi punti vendita a eliminare grandi quantità di alimenti. Nella notte tra il 1° e il 2 novembre sono emersi nuovi episodi in diversi Paesi europei: Belgio, Paesi Bassi, Lussemburgo, Svezia, Finlandia, Estonia e Irlanda. Anche l'Italia è stata coinvolta: in Sicilia il gruppo che gestisce in franchising alcuni punti vendita a marchio Coop ha confermato attacchi ai sistemi di refrigerazione in almeno quattro supermercati, tre a Catania e uno a Palermo, mentre sono in corso verifiche su altri casi sospetti, per un totale di circa sei. Non si tratta più soltanto di furti di dati: gli attacchi informatici possono compromettere processi fisici, con conseguenze economiche immediate.
Proprio su questo giornale, in un articolo pubblicato il 22 settembre, avevamo già evidenziato questo problema: ospedali, reti energetiche, telecomunicazioni, trasporti e distribuzione dell'acqua dipendono da infrastrutture software complesse, inevitabilmente esposte a errori e vulnerabilità, mentre agenti di intelligenza artificiale sempre più autonomi potrebbero automatizzare attacchi che un tempo richiedevano squadre di esperti e settimane di lavoro. Il rischio è che la capacità di attacco cresca più rapidamente di quella di difesa, mettendo in pericolo anche servizi essenziali per la nostra quotidianità.
Gli episodi dei supermercati riportano al centro due domande: perché attaccare un sistema informatico è spesso molto più semplice che difenderlo? E se gli hacker possono utilizzare l'intelligenza artificiale, perché non basta mettere un'altra AI a protezione dei sistemi? Per comprendere questa differenza bisogna partire da una caratteristica fondamentale della sicurezza informatica: l'asimmetria tra attacco e difesa. A un aggressore può bastare individuare una sola vulnerabilità, mentre chi difende deve proteggere contemporaneamente server, applicazioni, dispositivi e collegamenti con fornitori esterni. L'attaccante può scegliere dove e quando colpire; il difensore deve prepararsi a minacce che potrebbero arrivare da qualsiasi punto della propria infrastruttura.
Il caso dei supermercati francesi è un esempio concreto. Gli aggressori hanno sfruttato una funzione perfettamente legittima, lo sbrinamento degli impianti, per provocare danni. Il controllo remoto, utilizzato per semplificare la manutenzione e ridurre i costi, si è trasformato in un punto debole. E oggi possiamo immaginare uno scenario ancora più complesso: un hacker potrebbe affidare a un gruppo di agenti AI l'esplorazione di un sistema, lasciando che siano loro a comprenderne le funzionalità, individuare quelle potenzialmente più dannose e mettere autonomamente in atto le azioni necessarie per provocare danni. Non ci sono prove che questo sia accaduto negli episodi recenti, ma è uno scenario che mostra come l'intelligenza artificiale potrebbe cambiare profondamente le modalità degli attacchi informatici.
Ma utilizzare l'intelligenza artificiale per difendersi è molto più complicato di quanto possa sembrare. Il problema è che riconoscere un attacco non significa soltanto individuare un comportamento insolito. Un tecnico autorizzato e un intruso che abbia rubato le sue credenziali potrebbero inviare comandi identici, rendendo difficile distinguere un'operazione legittima da una malevola. Inoltre, un attaccante può permettersi migliaia di tentativi falliti, mentre chi difende non può bloccare continuamente servizi essenziali per ogni sospetto. Un'AI che interrompesse erroneamente il funzionamento di un impianto frigorifero potrebbe provocare danni simili a quelli che cercava di evitare. C'è poi il problema della visibilità: l'intelligenza artificiale può individuare soltanto le minacce di cui riesce a osservare i segnali. Se un attacco non viene registrato dai sistemi di monitoraggio, oppure i segnali vengono ignorati o non raccolti, anche il modello più avanzato potrebbe non accorgersi di ciò che sta accadendo.
Le difficoltà della difesa assumono un significato ancora più importante quando gli attacchi informatici producono conseguenze nel mondo reale. Gli strumenti informatici sono ormai diventati anche vere e proprie armi offensive, utilizzabili nei conflitti. Non servono necessariamente missili o esplosivi per colpire servizi essenziali: compromettere sistemi energetici, trasporti, comunicazioni o distribuzione alimentare può incidere direttamente sulla vita delle persone. Naturalmente non ogni attacco informatico è un'operazione militare, ma la dimensione digitale è ormai parte integrante dei conflitti contemporanei. Questa evoluzione ricorda, per alcuni aspetti, un'altra trasformazione che sta cambiando il modo di combattere: la diffusione dei droni.
La guerra in Ucraina ha mostrato come droni relativamente economici possano essere impiegati in grandi quantità, costringendo chi difende a sostenere costi spesso molto superiori per intercettarli. Un missile intercettore sofisticato può costare molte volte più del drone che deve abbattere e, quando gli attacchi si moltiplicano, anche la sostenibilità economica della difesa diventa un problema. Per questo si ricorre anche a soluzioni più economiche: in Ucraina vengono installate reti metalliche lungo strade e infrastrutture strategiche per ostacolare i droni. È quasi un paradosso: in una guerra dominata da tecnologie sempre più avanzate, si torna a utilizzare anche barriere fisiche relativamente semplici. Una lezione che vale anche nella cybersecurity: non sempre la risposta migliore a una minaccia sofisticata è una tecnologia ancora più sofisticata. Servono anche protezioni indipendenti, sistemi aggiornati e, quando possibile, la scelta di isolare da Internet i sistemi che non hanno bisogno di essere costantemente connessi.
Il problema, però, non riguarda soltanto la protezione dei singoli sistemi. Le nostre società dipendono ormai da infrastrutture digitali interconnesse: pagamenti elettronici, distribuzione degli alimenti, trasporti, energia e comunicazioni. Come dimostra il caso dei supermercati, anche un attacco apparentemente circoscritto può avere conseguenze concrete sulla vita quotidiana. In situazioni più gravi, l'interruzione di alcuni servizi potrebbe protrarsi per giorni. Non a caso, l'Unione europea ha avviato una strategia per preparare i cittadini ad affrontare almeno 72 ore di emergenza, mentre nel Regno Unito vengono raccomandate piccole scorte di acqua, alimenti e denaro contante, utili anche in caso di interruzione dei pagamenti digitali. Si tratta di indicazioni generali, che riguardano anche blackout, calamità naturali e altre emergenze, non soltanto gli attacchi informatici.
Non dobbiamo interpretare queste raccomandazioni come l'annuncio di una catastrofe imminente, né alimentare paure ingiustificate. Dobbiamo però prendere atto che la sicurezza informatica non riguarda più soltanto specialisti e aziende tecnologiche: riguarda la nostra vita quotidiana e il funzionamento stesso della nostra società.
*Docente Unical