Colpite le Coop in Sicilia. Sistemi di refrigerazione in tilt a Catania e Palermo. Palazzo Chigi convoca Acn e agenzie di intelligence
Tutti gli articoli di Economia e lavoro
PHOTO
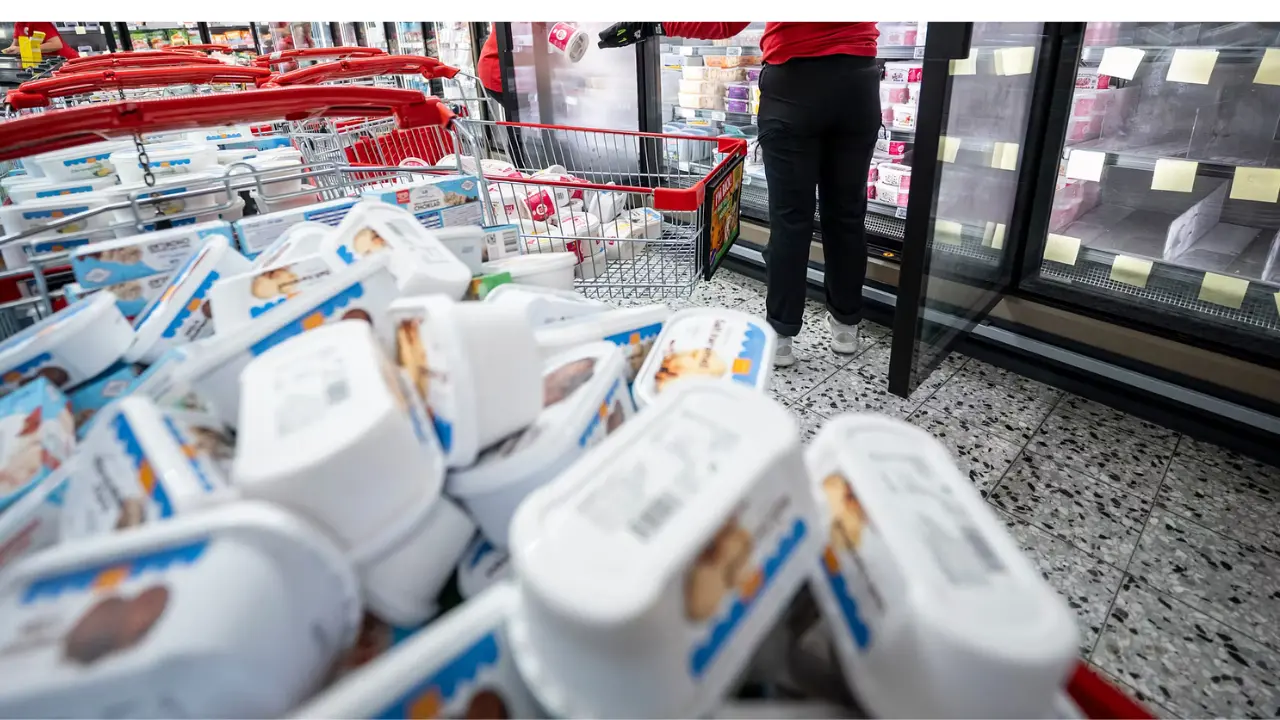
La guerra ibrida non risparmia neppure i banchi frigo. Una ondata di attacchi informatici ha mandato in tilt i sistemi di refrigerazione dei supermercati di alcune note catene internazionali della grande distribuzione organizzata. Il blitz, scattato nella notte tra domenica e lunedì e protrattosi per tutta la giornata di ieri, ha colpito grandi aziende di 6 Paesi europei: Belgio, Svezia, Estonia, Paesi Bassi, Lussemburgo e Irlanda.
La notte scorsa è toccato all'Italia.
L'attacco all'Italia
In alcuni punti vendita Coop, almeno tre a Catania e uno a Palermo, si sono verificati attacchi hacker ai sistemi di refrigerazione dei banchi alimentari. L'attacco è avvenuto alle 4 del mattino. Lo ha confermato Giuseppe Spadaro direttore generale del gruppo Radenza, che gestisce supermercati a marchio Coop. Sonio stati modificati i parametri della temperatura. "I banchi sono stati surriscaldati provocando un deperimento degli alimenti. In alcuni casi abbiamo risolto, ora - ha detto Spadaro - stiamo calcolando i danni". Coop ha chiesto l'intervento della Polizia postale e informato l'Agenzia per la cybersicurezza nazionale.
Oggi vertice a Palazzo Chigi. Una riunione, coordinata dal sottosegretario alla presidenza del Consiglio, Alfredo Mantovano, per fare il punto sull'ondata di attacchi. Parteciperanno il direttore dell'Agenzia per la cybersicurezza nazionale e i direttori delle agenzie di intelligence.
Quanto accaduto conferma una regia unica dietro l'ondata di attacchi in tutta Europa.
La dinamica dell'attacco
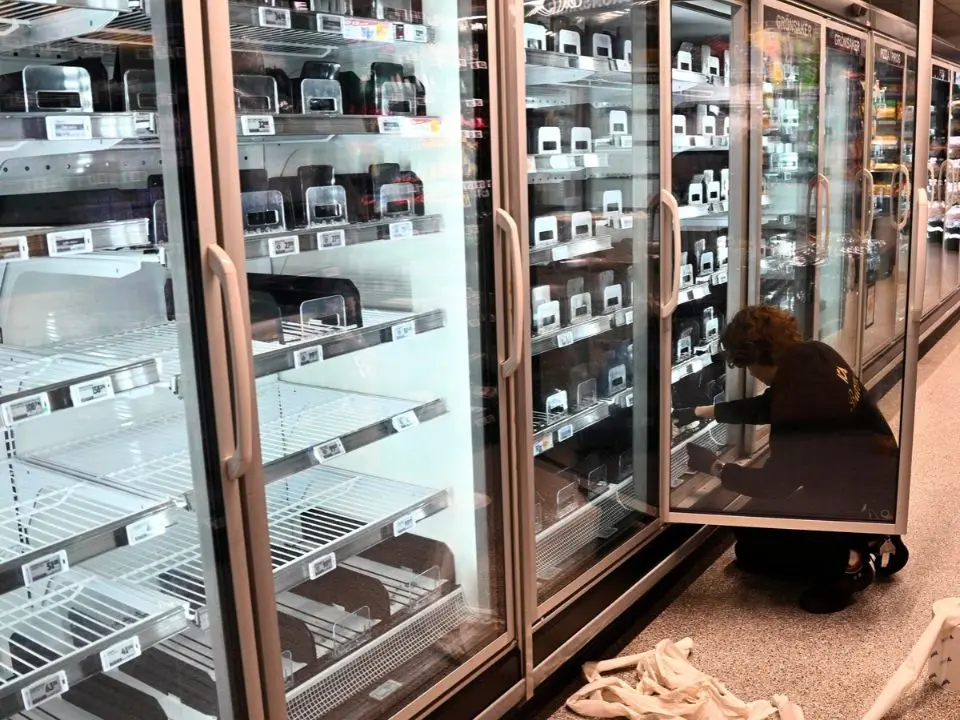
Nei supermercati attaccati, un improvviso e anomalo innalzamento delle temperature all'interno dei banchi frigo e dei freezer - giunte fino a 50 gradi - ha mandato in tilt le apparecchiature di conservazione, provocando la perdita di tonnellate di cibo. Gli attacchi sembrano essere stati coordinati. I cybercriminali non si sono limitati a spegnere i frigoriferi ma hanno aumentato la temperatura portandola a livelli critici.
I danni ammontano ad alcune decine di milioni di euro.
In Belgio, i cyberattacchi hanno preso di mira i supermercati a marchio Delhaize, Carrefour, Spar e Intermarché. Colpito anche un punto vendita Ikea. Il Centro per la sicurezza informatica del Belgio (CCB) ha espresso preoccupazione per l'aumento del numero d'incidenti, dovuto in particolare all'uso mirato dell'intelligenza artificiale (IA), tendenza in accelerazione negli ultimi sei mesi. "Si tratta di cyberattacco, non c'è altra spiegazione", ha dichiarato il portavoce di Carrefour Belgio Mich Vergauwen. I disagi si sono verificati in una quindicina dei 700 negozi della catena presenti nel Paese.
In Svezia, i malfunzionamenti dei banchi frigo hanno interessato i supermercati dei gruppi Ica e Coop. Gustaf Nilsson, portavoce del Gruppo Ica, ha confermato l'incidente notturno ai sistemi di refrigerazione.
"Un incidente verificatosi durante la notte - ha detto Nilsson all’agenzia di stampa svedese Tt - ha colpito un numero limitato di negozi. Quanto accaduto ha compromesso i sistemi di refrigerazione e congelamento dei punti vendita”. La merce è andata completamente distrutta.
In Irlanda risultano compromessi i sistemi di refrigerazione di 13 supermercati SuperValu, mentre in Estonia e Lussemburgo sono stati segnalati episodi analoghi. Nei Paesi Bassi i problemi riguarderebbero soprattutto piccoli esercizi commerciali.
Le indagini
Stephan Moelans, amministratore delegato della società belga di refrigerazione industriale Sabcobel, ha spiegato che gli aggressori hanno attivato da remoto la modalità di sbrinamento dei congelatori, provocando l'innalzamento delle temperature.
Il gruppo ha precisato di aver iniziato a mettere in sicurezza i propri impianti dopo l'attacco del 12 ottobre in Francia ma che circa il 10% dei macchinari non era ancora stato sottoposto a revisione e che alcuni si trovavano proprio nei negozi colpiti. Stando ad una prima valutazione, se si incrociano i dati, emerge come cruciale il tema dell'aggiornamento dei software impiegati. I sistemi finiti nel mirino sembrano essere quelli più anziani - ad esempio collegati alla rete 4G invece che alla più moderna 5G - o non sufficientemente schermati. A seguito dell'attacco in Francia, il produttore danese Danfoss aveva non a caso spiegato che le apparecchiature malfunzionanti, nella maggior parte dei casi, erano prodotti obsoleti ormai incapaci di ricevere "aggiornamenti software o di sicurezza".
Gli attacchi avrebbero sfruttato vulnerabilità di apparecchiature obsolete o non aggiornate, collegate a Internet per consentire la manutenzione a distanza. Indaga il Centro nazionale svedese per la cybersicurezza.
Secondo il commissario europeo per l'Alimentazione, Christophe Hansen, questa nuova ondata di attacchi rappresenta “un tentativo deliberato di interrompere la catena di approvvigionamento alimentare" dell'Unione europea. L'obiettivo, ha spiegato Hansen secondo quanto riferisce il Guardian, sarebbe anche quello di minare la fiducia dei cittadini. Il commissario ha comunque rassicurato sulle conseguenze immediate: “La sicurezza alimentare non è attualmente a rischio, ma lo spreco alimentare e l'impatto sulle imprese sono reali”.
Forte preoccupazione è stata espressa dalla Commissione europea. "Questi episodi dimostrano che gli attacchi informatici possono interrompere i servizi, avere ripercussioni sulle imprese e incidere direttamente sulla vita quotidiana dei cittadini. L'Ue dispone di diversi strumenti per rispondere a tali episodi" e si è già attivata in tale direzione.
La vulnerabilità software e il precedente francese
L'incursione ricalca quanto già avvenuto in Francia, Belgio e Paesi Bassi il 12 ottobre scorso, quando un attacco analogo mise fuori uso le infrastrutture di refrigerazione di centinaia di supermercati delle catene Coopérative U e Intermarché, causando danni stimati dal Groupement Mousquetaires per "diversi milioni di euro".
L'Agenzia nazionale francese per la cybersicurezza (ANSSI) ha individuato il vettore dell'attacco in una vulnerabilità del software fornito dalla società danese Danfoss, impiegato per la gestione della gran parte degli impianti frigoriferi della grande distribuzione. L'ANSSI ha contattato i fornitori e attivato le controparti europee per bloccare il contagio informatico verso altre strutture.
Secondo Reuters il Pentagono sta indagando su analoghi malfunzionamenti registrati ad agosto in almeno sei spacci militari statunitensi, senza che sia stato finora accertato un collegamento con gli episodi europei.
Ora si stanno muovendo i Governi. Le agenzie nazionali di cybersicurezza dei Paesi colpiti dagli attacchi hanno attivato tutte le procedure di verifica per risalire a chi ha scatenato l’offensiva.