Un terminale satellitare prodotto nel Casertano è stato individuato su un drone di Kiev precipitato in Russia. Mosca minaccia Italia e Israele, mentre gli allarmi nelle scuole e contro le infrastrutture europee alimentano nuovi interrogativi
Tutti gli articoli di Italia Mondo
PHOTO
Una guerra combattuta anche lontano dal fronte, attraverso le reti informatiche, la propaganda e la capacità di seminare paura nelle società occidentali. È uno scenario che torna d'attualità mentre l'Italia è attraversata da una sequenza di allarmi bomba, minacce rivolte alle scuole e segnalazioni di possibili attacchi contro infrastrutture civili. Episodi differenti, non necessariamente collegati tra loro, ma che si inseriscono in un contesto internazionale sempre più instabile. E nel quale una nuova tecnologia satellitare, sviluppata tra Israele e Italia e finita nelle mani dell'esercito ucraino, potrebbe rappresentare un elemento di tensione nei rapporti con Mosca.
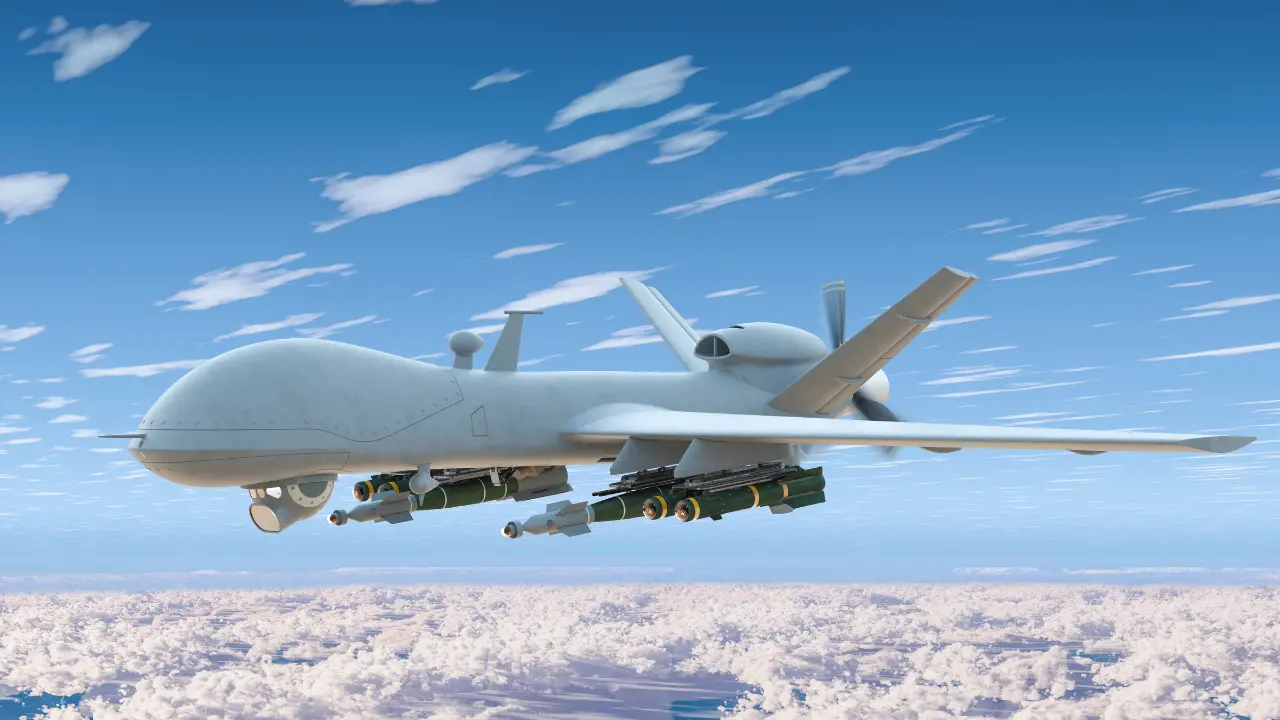
La vicenda, ricostruita da Repubblica, porta nel Casertano e dentro una delle partite tecnologiche più delicate della guerra in Ucraina. Al centro c'è lo Starlite, un terminale satellitare commercializzato con il nome Dynamic Terminal KU1618, individuato su un drone di Kiev precipitato durante un'incursione in territorio russo. Le immagini diffuse dalla propaganda del Cremlino mostrerebbero sull'apparato l'indicazione «Made in Italy», il marchio dell'azienda israeliana HiSkySat e l'indirizzo dello stabilimento nel quale viene prodotto su licenza.
Il terminale italiano che può cambiare la guerra dei droni
Non si tratta di un dettaglio secondario. Lo Starlite è un dispositivo di comunicazione satellitare che consente ai droni di scambiare dati e mantenere il collegamento con le strutture di controllo. Rispetto a Starlink, il sistema di Elon Musk, ha una capacità inferiore di trasmissione dei dati: può inviare meno informazioni e immagini alla base. Ma presenta un vantaggio decisivo sul piano militare: può collegarsi a satelliti appartenenti a operatori differenti e passare automaticamente da una rete all'altra quando una connessione viene disturbata.
Una caratteristica che lo renderebbe più resistente alle contromisure elettroniche russe, sviluppate per interrompere o degradare i collegamenti utilizzati per pilotare i droni a lunga distanza. Le dimensioni contenute, circa sessanta centimetri per trenta, ne consentirebbero inoltre l'installazione su diversi velivoli senza pilota. Un apparato nato per il mercato civile, ma utilizzabile anche in ambito militare: è il cosiddetto dual use, una categoria tecnologica che si trova sempre più spesso al centro delle strategie di guerra contemporanee.
La presenza dello Starlite sui droni ucraini non sarebbe soltanto una ricostruzione della propaganda russa. A rafforzare questa ipotesi ci sarebbe anche il commento positivo sulle prestazioni del dispositivo pubblicato sui social da Serhii «Flash» Beskrestnov, consigliere del presidente Volodymyr Zelensky per la guerra digitale. Un riscontro non esplicito, ma interpretato come una conferma indiretta dell'impiego della tecnologia.
La produzione nel Casertano e il nodo delle autorizzazioni
La storia industriale dell'apparato aggiunge un ulteriore livello alla vicenda. Lo stabilimento campano sarebbe stato rilevato nell'estate del 2025 da una società italiana, dopo essere appartenuto a un gruppo statunitense. L'operazione, secondo la ricostruzione, sarebbe stata sostenuta per il 45 per cento da Invitalia, il braccio operativo del ministero dell'Economia, con l'obiettivo di salvaguardare oltre quattrocento posti di lavoro.
Il punto più delicato riguarda però la destinazione finale dei terminali. Le esportazioni di tecnologie dual use richiedono autorizzazioni governative e, in questo caso, la questione coinvolgerebbe sia l'Italia, dove gli apparati vengono prodotti, sia Israele, dove ha sede HiSkySat e dove si trova la proprietà del brevetto. Per anni il governo Netanyahu avrebbe mantenuto una linea prudente sulla fornitura all'Ucraina di materiali potenzialmente utilizzabili in operazioni militari, anche per evitare uno scontro con Vladimir Putin. Un atteggiamento che, secondo l'inchiesta, avrebbe iniziato a cambiare nella fase più recente.
Resta aperta anche un'altra possibilità: i terminali potrebbero essere arrivati a Kiev attraverso una triangolazione commerciale, acquistati da operatori di Paesi terzi dopo essere stati regolarmente immessi sul mercato. Una dinamica già emersa in passato nel caso degli apparati Starlink utilizzati dai russi senza autorizzazione e poi disattivati da Musk.
Le minacce contro Italia e Israele: Mosca alza il livello dello scontro
È qui che la vicenda assume una dimensione apertamente geopolitica. La comparsa della tecnologia israelo-italiana sui droni ucraini ha provocato reazioni durissime negli ambienti ultranazionalisti russi. Konstantin Malofeev, miliardario vicino al mondo putiniano e sostenitore dei separatisti del Donbass fin dal 2014, ha indicato esplicitamente Italia e Israele come possibili obiettivi legittimi di una ritorsione, chiamando in causa le aziende coinvolte nella produzione degli apparati.
Non si tratta di una dichiarazione ufficiale del governo russo, né di una prova dell'esistenza di un piano operativo contro i due Paesi. Ma il messaggio politico è inequivocabile: la filiera tecnologica che sostiene la capacità offensiva ucraina viene presentata da una parte degli ambienti filorussi come un bersaglio da colpire. Anche il Coordination Center for the Assistance of New Russia, organizzazione vicina alle posizioni del Cremlino, avrebbe manifestato preoccupazione per la diffusione di questi terminali e per il loro possibile impiego su larga scala.
Il quadro si intreccia con il dibattito sulle forniture militari italiane a Kiev. Il governo Meloni avrebbe mantenuto limiti stringenti sulla cessione di strumenti utilizzabili per attacchi in profondità sul territorio russo. Tra le ipotesi relative ai nuovi aiuti figurano anche sistemi di difesa aerea e informazioni satellitari raccolte dai satelliti italiani Cosmo-SkyMed, con un impiego circoscritto al territorio ucraino. Le indiscrezioni sul contenuto dei pacchetti di assistenza, tuttavia, non consentono di ricostruire con certezza tutte le decisioni assunte.
Gli allarmi in Europa e il sospetto della guerra ibrida
È su questo sfondo che si colloca la sequenza di minacce che ha investito l'Italia e altri Paesi europei. Le mail firmate con l'alias Mikhail Andropov, gli allarmi bomba nelle scuole, le segnalazioni relative ad aeroporti e attività commerciali e le notizie di possibili intrusioni nei sistemi informatici di servizi sensibili hanno prodotto un effetto concreto: paura, interruzioni, mobilitazione delle forze dell'ordine e pressione sulle istituzioni.
Tra gli elementi circolati nelle ricostruzioni c'è anche la geolocalizzazione a Taiwan di un indirizzo IP associato a una delle comunicazioni. Un riferimento che richiama uno dei principali punti di frizione tra Washington e Pechino, ma che non permette, da solo, di identificare gli autori o il luogo effettivo dal quale è partito un messaggio. Server intermedi, account compromessi e sistemi utilizzati per mascherare la provenienza possono rendere molto più complessa l'attribuzione.
Non esiste, allo stato, una prova che colleghi le minacce alle scuole e agli altri allarmi alla vicenda dei terminali satellitari o a una regia russa. La coincidenza temporale e il contesto di tensione internazionale costituiscono elementi da approfondire, non una dimostrazione di un'unica operazione. Ma la possibilità che campagne di disinformazione, falsi allarmi e attacchi informatici vengano utilizzati per mettere sotto pressione le democrazie occidentali è una questione concreta per le strutture di sicurezza.
La strategia della tensione passa anche dalla paura
La guerra ibrida non ha necessariamente bisogno di missili e carri armati. Può puntare a destabilizzare una società sfruttando le sue fragilità: una scuola evacuata, un aeroporto bloccato, un sistema sanitario che rischia di interrompere un servizio, un'amministrazione costretta a inseguire emergenze continue. Ogni episodio può diventare un moltiplicatore di paura e un'occasione per alimentare lo scontro politico interno.
Gli obiettivi potenziali sono almeno tre: misurare la capacità di reazione delle istituzioni, individuare le vulnerabilità delle infrastrutture e indebolire la fiducia dei cittadini nella sicurezza garantita dallo Stato. Una sorta di stress test permanente, nel quale anche un falso allarme può produrre conseguenze reali e costringere le autorità a impiegare risorse per fronteggiare una minaccia che potrebbe non esistere.
Il rischio è quello di una strategia della tensione digitale, nella quale la minaccia diventa essa stessa uno strumento di pressione. Ma proprio per questo l'attribuzione deve essere rigorosa: distinguere gli episodi, verificare i collegamenti tecnici, ricostruire le catene di fornitura e accertare eventuali responsabilità. Liquidare tutto come una serie di bravate sarebbe un errore. Leggere ogni allarme come il tassello di un piano internazionale già dimostrato lo sarebbe altrettanto.
La partita si gioca anche sulla capacità di non farsi paralizzare. Perché, in un conflitto nel quale la percezione del pericolo può diventare un'arma, il risultato più importante per chi attacca potrebbe essere quello di convincere una società che non è più in grado di proteggersi.